Cookie de terceiro é o que fez o assunto virar lei. O cookie que o próprio site grava para lembrar seu carrinho nunca incomodou ninguém. O que incomoda é o outro: aquele que um domínio que você nunca visitou grava enquanto você lê uma notícia, e reconhece de novo três sites depois.
Entre 2020 e 2025 os navegadores tentaram acabar com essa categoria, e o Google voltou atrás. Este texto separa as duas categorias, conta o que sobrou dessa tentativa e mostra o que isso exige de quem tem site no ar.
O que um cookie é, de fato
A definição comum, de que o cookie é um arquivinho guardado no seu computador, está certa e é inútil: descreve o objeto e esconde o mecanismo, que é onde mora o que importa.
O HTTP não tem memória. Cada requisição que seu navegador faz chega ao servidor sem nenhuma lembrança da anterior, e é por isso que o cookie precisou ser inventado: o servidor devolve um pequeno par de nome e valor, o navegador guarda, e a cada nova requisição para aquele mesmo domínio o navegador devolve o par de volta, sozinho, sem que ninguém peça. É esse reenvio automático que faz o site reconhecer você.
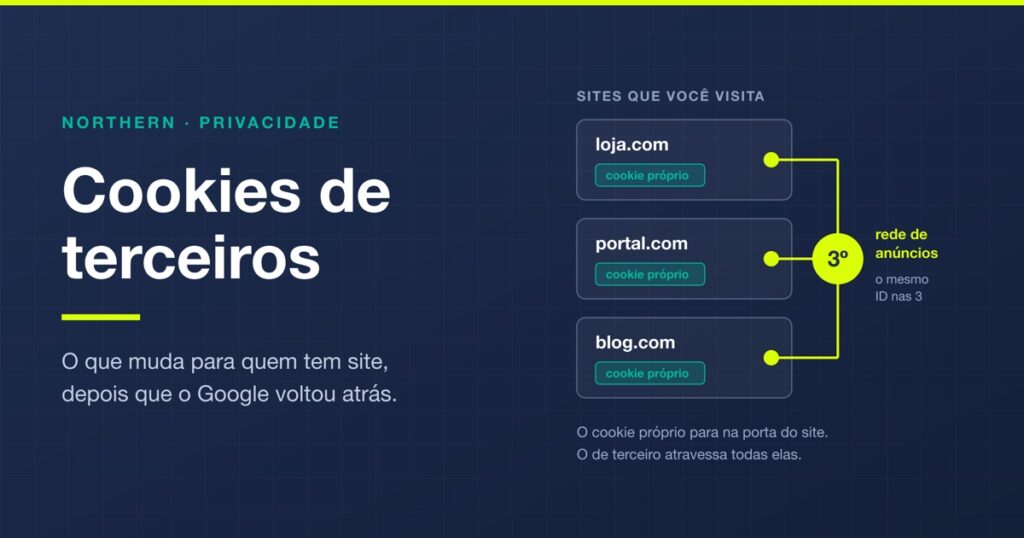
O cookie não é um arquivo que alguém vai ler no seu disco: é um crachá que seu navegador reapresenta toda vez que bate na mesma porta. E a pergunta que separa cookie inofensivo de cookie regulado é uma só: de quem é a porta?
Cookie próprio e cookie de terceiro
Quando você abre uma loja e o navegador grava um cookie do domínio da loja, isso é um cookie próprio, ou de primeira parte. Ele volta apenas para a loja, e só enquanto você estiver nela. É o que mantém seu carrinho, sua sessão logada e seu idioma escolhido.
Agora repare no que uma página carrega junto. O botão de compartilhar, o vídeo embutido, a fonte, o mapa, o script de métricas e o pixel de anúncio vêm de outros domínios. Cada um recebe uma requisição do seu navegador, e cada um pode gravar o próprio cookie. Esses são os cookies de terceiros: gravados por um domínio diferente do que está na barra de endereço.
| Cookie próprio | Cookie de terceiro | |
|---|---|---|
| Quem grava | O domínio que está na barra de endereço | Um domínio embutido na página |
| Para onde volta | Só para aquele site | Para todo site que embuta o mesmo domínio |
| Serve para | Sessão, carrinho, preferência | Reconhecer a mesma pessoa entre sites diferentes |
| Você escolheu | Sim, ao entrar no site | Não, veio junto |
A diferença prática é o alcance. Se a mesma rede de anúncios estiver embutida na loja, no portal e no blog, ela recebe o mesmo identificador nas três visitas e monta a sequência. Nenhum dos três sites entregou seus dados de propósito: cada um apenas colou um script na página.
Vale corrigir um enquadramento comum, que este blog já usou: tratar cookie como ferramenta de ajuda e colocar o risco na conta de invasores. O rastreamento entre sites que motivou a regulação não é feito por invasor nenhum. É feito por empresa constituída, com contrato assinado, à luz do dia, usando exatamente o comportamento previsto do navegador. O problema nunca foi o cookie ser roubado, foi ele funcionar como projetado em um contexto para o qual não foi desenhado.
O que os navegadores fizeram, e o que o Google desfez
Os navegadores concluíram, cada um no seu tempo, que o cookie de terceiro não tinha conserto. Dois agiram cedo:
- Safari passou a bloquear cookies de terceiros por padrão em março de 2020, com o Intelligent Tracking Prevention.
- Firefox ligou a Proteção Total contra Cookies por padrão em junho de 2022. Em vez de bloquear, ele isola: cada site ganha um pote separado, então o cookie que a rede de anúncios gravou no portal não é o mesmo que ela lê no blog.
O Chrome era o que importava, por participação de mercado, e foi o que hesitou. Anunciou a remoção, adiou três vezes, começou em janeiro de 2024 a restringir para 1% dos usuários, e em julho de 2024 recuou: em vez de remover, ofereceria uma escolha ao usuário. Em abril de 2025 desistiu também da escolha. Os cookies de terceiros continuam funcionando no Chrome, sem data de saída.
A internet ficou com dois regimes ao mesmo tempo, e é essa a informação prática. Boa parte do que se publicou entre 2021 e 2024 afirma que os cookies de terceiros vão acabar. Não vão, no Chrome. Já acabaram, no Safari e no Firefox, há anos. Medição que depende deles já está cega para uma fatia grande do público.
O que a LGPD exige de quem tem site
A LGPD não tem artigo sobre cookies. Ela tem artigo sobre dado pessoal, e o cookie entra por aí: quando o identificador permite reconhecer uma pessoa, direta ou indiretamente, aquilo é dado pessoal e a lei inteira se aplica. A ANPD fechou essa interpretação no Guia Orientativo sobre Cookies e Proteção de Dados Pessoais, publicado em outubro de 2022.
O guia organiza a decisão por finalidade, não por tecnologia:
- Cookies necessários ao funcionamento do serviço, como sessão e segurança, não dependem de consentimento. Sem eles o site não entrega o que o visitante pediu.
- Cookies de análise, publicidade e personalização não são necessários. Para eles o guia aponta o consentimento, que precisa ser livre, informado e inequívoco.
Três consequências saem daí, e são as que costumam ser ignoradas na implementação:
- Consentimento é ativo. Caixa pré-marcada, rolagem da página ou continuar navegando não são consentimento. O titular precisa fazer alguma coisa.
- Recusar precisa custar o mesmo que aceitar. Banner com um botão grande de aceitar tudo e a recusa escondida atrás de dois cliques em um menu de preferências não produz consentimento livre.
- Nada dispara antes da resposta. O erro mais comum é técnico e silencioso: o banner aparece bonito na tela enquanto os scripts de análise e de anúncio já carregaram no
<head>. O consentimento vira enfeite, porque o dado já saiu.
Vale lembrar que a mesma lei que cobra o consentimento cobra também o cuidado com o que foi coletado. Os 3 pilares da segurança da informação e o que a LGPD exige tratam da outra metade da obrigação, incluindo o prazo para comunicar incidente.
O banner de consentimento que cumpre a regra
Existe um padrão de banner que atende à lei sem hostilizar o visitante. São quatro elementos, nenhum decorativo:
| Elemento | Por que existe |
|---|---|
| Texto curto dizendo o que é coletado e para quê | Consentimento informado exige finalidade clara, não parágrafo jurídico |
| Aceitar e recusar com o mesmo peso visual | Consentimento livre exige que a recusa seja tão fácil quanto o aceite |
| Escolha por categoria | Permite aceitar o necessário e recusar publicidade, que são finalidades diferentes |
| Registro da resposta, com data e versão do texto | É a prova de que o consentimento existiu, e é o que a ANPD pede se perguntar |

O banner acima é o excesso oposto ao banner que só tem aceitar. Explica muito, e por isso não é lido, o que devolve ao mesmo lugar: alguém clicando para se livrar da caixa. O alvo é a frase curta com a finalidade, e o detalhamento a um clique de distância.
Um detalhe que costuma passar em branco: o banner é conteúdo de página. Precisa ser navegável por teclado, ter contraste e não prender o foco. As regras de acessibilidade em projetos digitais valem para o componente que pede permissão.
Como se proteger enquanto navega
Do lado de quem apenas usa a internet, as opções são poucas, e vale saber o que cada uma faz de verdade:
- Bloquear cookies de terceiros nas configurações. É a medida com melhor relação entre efeito e incômodo, porque não afeta sessão nem carrinho. Chrome, Edge, Safari e Firefox têm a opção, e nos dois últimos ela já vem ligada.
- Limpar cookies periodicamente. Funciona, e derruba junto todos os seus logins. Vale limpar por site, o que quase ninguém faz, em vez de limpar tudo.
- Navegação anônima. É a mais usada e a mais mal compreendida, e merece o parágrafo abaixo.

A janela anônima descarta cookies e histórico quando você a fecha. Ela protege de quem usa o mesmo computador. Ela não esconde nada do site visitado, do provedor de internet nem do empregador, e não impede que a rede de anúncios reconheça o padrão de acesso dentro da mesma sessão. É uma faxina no fim, não uma capa de invisibilidade durante.
O que fazer no seu site agora
Quem constrói e mantém site pode tratar isso como uma revisão curta, com quatro perguntas objetivas:
- Levantar o que existe. Abra as ferramentas de desenvolvedor, aba de armazenamento, e liste os domínios que gravam cookie nas páginas principais. A lista quase sempre é maior do que a esperada, porque cada script colado ao longo dos anos trouxe o dele.
- Cortar o que não tem dono. Para cada domínio da lista, alguém precisa saber por que ele está ali e o que se faz com o dado. O que não tiver resposta sai, e sai sem prejuízo, porque ninguém estava usando.
- Segurar o disparo. Garanta que os scripts não essenciais só carreguem depois da resposta ao banner. É a diferença entre ter uma política e cumprir uma política.
- Preparar a medição para o mundo sem cookie de terceiro. Safari e Firefox já são esse mundo. Medição apoiada em dado próprio, coletado com consentimento, sobrevive à decisão de qualquer navegador.
O último item é o que costuma virar projeto. Coletar dado próprio significa gravar o evento no seu servidor em vez de terceirizá-lo, e isso encosta em arquitetura: onde o evento é registrado, quem consome, por qual interface entre sistemas. É o tipo de decisão que separa quem tem um site com scripts colados de quem tem um software aplicativo de verdade rodando por trás.
A matéria-prima costuma já estar em casa, sem organização: empresa que olha para os próprios dados frequentemente descobre um produto digital escondido ali dentro. Em desenvolvimento de software, trocar dependência de terceiro por dado próprio é a mesma mudança que a lei pede: saber o que se coleta, por quê, e onde aquilo fica guardado.
Perguntas frequentes
O que são cookies de terceiros?
São cookies gravados por um domínio diferente daquele que está na barra de endereço. Vêm dos elementos embutidos na página, como pixel de anúncio, vídeo, mapa ou script de métricas. Como o mesmo domínio de terceiro costuma estar embutido em muitos sites, ele recebe o mesmo identificador em todos eles e consegue montar a sequência de navegação da pessoa entre sites que não têm relação entre si.
Qual a diferença entre cookie próprio e cookie de terceiro?
O cookie próprio, ou de primeira parte, é gravado pelo domínio que você está visitando e volta só para ele. É o que mantém sessão, carrinho e preferência. O cookie de terceiro é gravado por um domínio embutido na página e volta para todo site que embuta aquele mesmo domínio. O primeiro serve ao site que você escolheu abrir, o segundo serve a quem você não escolheu.
Os cookies de terceiros vão acabar?
No Chrome, não. O Google anunciou a remoção, adiou várias vezes, testou a restrição com 1% dos usuários em janeiro de 2024 e em julho do mesmo ano trocou a remoção por uma escolha do usuário. Em abril de 2025 desistiu também dessa escolha. No Safari e no Firefox eles já acabaram: o Safari bloqueia por padrão desde março de 2020 e o Firefox isola por padrão desde junho de 2022.
A LGPD proíbe cookies?
Não. A LGPD não tem artigo específico sobre cookies. Ela trata de dado pessoal, e o cookie entra na lei quando o identificador permite reconhecer uma pessoa, direta ou indiretamente. A ANPD consolidou essa leitura no Guia Orientativo sobre Cookies e Proteção de Dados Pessoais, de outubro de 2022. O que a lei exige é base legal adequada para cada finalidade, não a proibição da tecnologia.
Todo cookie precisa de consentimento?
Não. Cookies necessários ao funcionamento do serviço, como os de sessão e de segurança, não dependem de consentimento, porque sem eles o site não entrega o que o visitante pediu. Cookies de análise, publicidade e personalização não são necessários, e para esses o guia da ANPD aponta o consentimento, que precisa ser livre, informado e inequívoco.
Como deve ser um banner de cookies para atender à LGPD?
Precisa de quatro coisas: texto curto dizendo o que é coletado e para quê, aceitar e recusar com o mesmo peso visual, escolha por categoria de finalidade, e registro da resposta com data e versão do texto. Caixa pré-marcada, rolagem da página ou continuar navegando não valem como consentimento, porque o titular precisa praticar um ato.
Posso carregar os scripts antes de a pessoa responder ao banner?
Não, e esse é o erro mais comum. O banner aparece na tela enquanto os scripts de análise e de anúncio já carregaram no head da página. O consentimento vira enfeite, porque o dado já saiu antes da resposta. Os scripts não essenciais precisam ser disparados depois da escolha, e não antes.
A navegação anônima protege dos cookies?
Só em parte, e não da parte que a maioria imagina. A janela anônima descarta cookies e histórico quando é fechada, o que protege de quem usa o mesmo computador. Ela não esconde nada do site visitado, do provedor de internet nem do empregador, e não impede que uma rede de anúncios reconheça o padrão de acesso dentro da mesma sessão.
Bloquear cookies de terceiros quebra os sites?
Na prática, quase nunca. Bloquear cookies de terceiros não afeta sessão, login nem carrinho, porque esses dependem do cookie próprio. Alguns recursos embutidos entre domínios, como certos formulários e players integrados, podem pedir liberação pontual. Como Safari e Firefox já bloqueiam ou isolam por padrão, a maior parte da web foi ajustada para funcionar sem eles.
O que fazer no meu site para reduzir a dependência de cookies de terceiros?
Levante quais domínios gravam cookie nas páginas principais, usando a aba de armazenamento das ferramentas de desenvolvedor. Remova os que ninguém sabe explicar. Garanta que os scripts não essenciais só disparem depois da resposta ao banner. E migre a medição para dado próprio, registrado no seu servidor com consentimento, que sobrevive à decisão de qualquer navegador.