Governança de IA é o conjunto de regras que diz quem pode usar inteligência artificial para quê, com qual informação e sob qual revisão. Não é comitê nem documento de cem páginas: em empresa de porte médio, cabe em duas páginas e resolve o problema que já existe hoje, que é o uso informal e invisível de ferramentas por gente bem intencionada.
Este texto descreve a política mínima que funciona, na ordem em que ela costuma ser escrita. A premissa é que a empresa já tem IA em uso, mesmo que não tenha contratado nenhuma: quem escreve proposta, resume reunião ou revisa contrato em ferramenta gratuita já tomou, sozinho, várias decisões que deveriam ser da empresa.
O que governança de IA não é
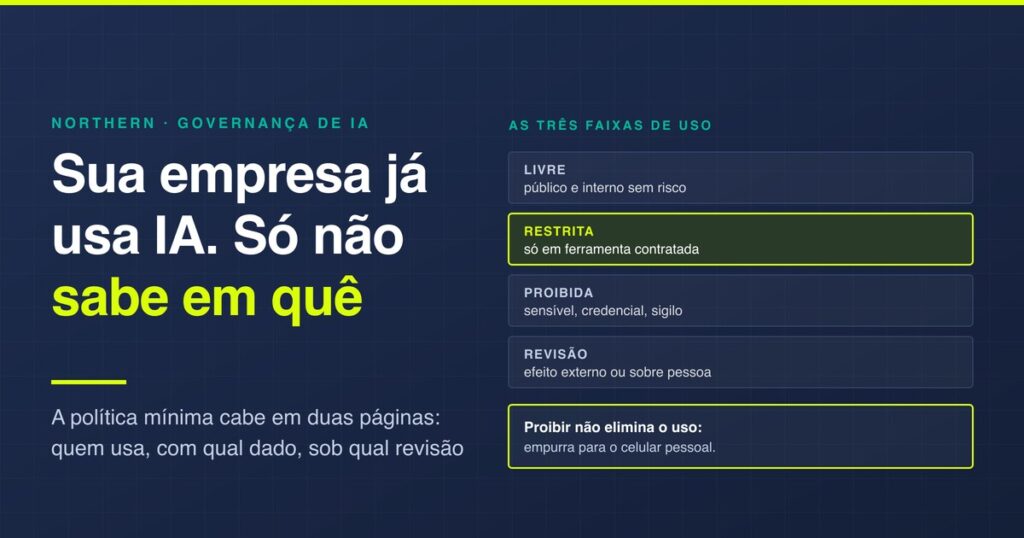
Três formatos costumam ser confundidos com governança e não entregam o que ela entrega. O primeiro é a proibição geral. Bloquear o acesso às ferramentas não elimina o uso, apenas o empurra para o celular pessoal, onde a empresa perde qualquer visibilidade e qualquer controle sobre o que é enviado.
O segundo é o comitê sem decisão delegada. Estrutura que precisa se reunir para liberar cada caso vira gargalo em duas semanas e é contornada em três. O terceiro é o documento de princípios: texto que afirma compromisso com transparência e responsabilidade, sem dizer o que uma pessoa pode fazer na segunda-feira de manhã. Nenhum dos três muda comportamento, e é comportamento que produz risco.
Governança de IA e governança de dados
As duas se confundem porque tratam do mesmo insumo, e vale separar. A governança de dados responde de quem é cada número, o que ele significa e quem pode alterá-lo. Ela existe mesmo numa empresa que nunca ouviu falar de IA, e é pré-requisito de qualquer painel.
A governança de IA responde outra coisa: o que pode ser feito com esse dado quando quem processa é um modelo, e não uma pessoa. Ela acrescenta três preocupações que não existiam antes. O dado sai do ambiente da empresa e vai para um terceiro. A saída é plausível mesmo quando está errada, o que torna a revisão mais difícil. E o mesmo insumo pode gerar resposta diferente em dois momentos, o que quebra a expectativa de que sistema é determinístico.
Na prática, a segunda apoia-se na primeira. Sem definição de qual informação é sensível, não há como escrever a regra de o que pode ser enviado a um fornecedor.
As três perguntas que a política responde
- Quem pode usar. Toda a empresa, uma lista de áreas ou um grupo piloto. A resposta muda com o tempo, e é bom que a política diga como ela muda, não apenas qual é hoje.
- Com qual informação. É a pergunta central, e a que mais gera dúvida no dia a dia. Precisa de resposta por tipo de informação, não por ferramenta.
- Com qual revisão. Em que situações a saída pode ir direto ao destino e em que situações alguém precisa aprovar antes.
Uma política que responde essas três em linguagem direta já cobre a maior parte do risco real. O que sobra são casos específicos, e casos específicos se resolvem por exceção documentada, não por regra genérica escrita antes de existirem.
Classificar o uso em três faixas
A forma mais prática de escrever a regra de informação é por faixa, e três bastam. A faixa livre cobre o que é público ou interno sem sensibilidade: texto de marketing, pesquisa, rascunho de comunicado, código de exemplo. Aqui não há aprovação nenhuma, e é importante que seja assim, porque é o volume que mantém a política respeitada.
A faixa restrita cobre informação de cliente, número financeiro e documento contratual. Aqui o uso é permitido apenas em ferramenta contratada pela empresa, com acordo que proíba treinamento com o conteúdo enviado. A faixa proibida cobre o que não sai em hipótese alguma: dado pessoal sensível, credencial, informação sob acordo de confidencialidade que vede compartilhamento com terceiros.
O que envolve dado pessoal tem exigências próprias, detalhadas em LGPD e IA. O trabalho de escrever isso é listar, com o time, cinco exemplos concretos em cada faixa. Exemplo resolve dúvida que definição abstrata não resolve, e é o que as pessoas consultam de verdade.
Onde a revisão humana é obrigatória
A regra que funciona é simples de enunciar: revisão obrigatória sempre que a saída produzir efeito externo ou decisão sobre pessoa. Comunicação que chega ao cliente, número que entra em relatório, texto que vira contrato, triagem que afeta candidato, avaliação que afeta colaborador.
Fora disso, revisão vira teatro e é abandonada. Rascunho interno, resumo de reunião para quem participou e busca em base própria não precisam de aprovação formal, e exigi-la só ensina o time a ignorar a política inteira.
Há um caso que merece atenção separada, que é o atendimento automatizado. Quando o modelo responde ao cliente sem intermediário, a revisão deixa de ser por item e passa a ser por amostragem e por limite de alçada, o que está detalhado em agente de IA para atendimento e vendas.
O registro que evita a discussão futura
Quando uma decisão apoiada em IA for questionada meses depois, e ela será, o que resolve é registro. O mínimo útil tem quatro campos: qual ferramenta, qual pergunta foi feita, qual saída foi obtida e quem aprovou.
Isso não precisa de sistema. Uma planilha por área, preenchida apenas nos casos de faixa restrita, cobre a necessidade e custa quase nada. O erro comum é tentar registrar tudo, inclusive o uso livre, o que gera volume inútil e faz o registro ser abandonado em um mês.
O que exigir de um fornecedor
- Que o conteúdo enviado não seja usado para treinar modelo. Precisa estar no contrato, não na página de marketing.
- Onde o dado é processado e por quanto tempo fica retido. Retenção longa é o que transforma um incidente do fornecedor em um incidente seu.
- Se há subcontratação. Muitos serviços rodam sobre modelo de terceiro, e a cadeia precisa estar explícita.
- Como sair. O que acontece com o histórico e com as integrações no encerramento.
As quatro perguntas separam fornecedor preparado de revenda de ferramenta, e fazem isso antes do contrato. A conversa sobre preço vem depois, e o que compõe esse preço está em quanto custa criar uma IA.
Como implantar sem travar a empresa
A ordem que costuma funcionar tem quatro passos, e leva algumas semanas, não meses. Primeiro, descobrir o uso que já existe, perguntando sem punir: a resposta honesta só vem se ficar claro que o objetivo é organizar, não repreender.
Depois, escrever as três faixas com exemplos reais tirados dessa conversa. Em seguida, contratar uma ferramenta oficial para a faixa restrita, porque política que proíbe sem oferecer alternativa é ignorada por definição. Por fim, revisar em noventa dias, com os casos que apareceram no período.
Vale dizer o que não fazer: começar pela ferramenta. Comprar licença antes de definir faixa produz uso amplo sem critério, e a política escrita depois vira retirada de permissão, que é a conversa mais difícil de todas. É a mesma inversão que aparece em vários dos casos de por que a inteligência artificial falha nas empresas.
Por onde seguir
A política só se sustenta se a base estiver organizada, e o critério de quais informações são sensíveis vem de governança de dados, com o inventário descrito em como preparar os dados da empresa antes de qualquer IA. Para escolher onde aplicar IA primeiro, e com qual risco, o recorte é IA para empresas, e os limites por tipo de aplicação estão em agentes de IA e em o que é chatbot. Quando a governança for a peça que falta num movimento maior de tecnologia, o enquadramento está em transformação digital nas empresas. E se a empresa não tiver quem conduza essa política internamente, a alternativa de liderança contratada é CTO as a service. Para decidir se o caso pede ferramenta de mercado ou desenvolvimento próprio, a discussão de escopo está em definir o escopo de um produto digital.
Perguntas frequentes
O que é governança de IA?
É o conjunto de regras que diz quem pode usar inteligência artificial para quê, com qual informação e sob qual revisão. Não é comitê nem documento de cem páginas: em empresa de porte médio cabe em duas páginas, e resolve o uso informal que já acontece hoje por gente bem intencionada.
Qual a diferença entre governança de IA e governança de dados?
A governança de dados responde de quem é cada número, o que significa e quem pode alterá-lo, e existe mesmo sem IA. A governança de IA responde o que pode ser feito com esse dado quando quem processa é um modelo: o dado sai para um terceiro, a saída é plausível mesmo quando errada, e a mesma pergunta pode gerar respostas diferentes.
Proibir o uso de IA resolve o risco?
Não. Bloquear o acesso não elimina o uso, apenas o empurra para o celular pessoal, onde a empresa perde qualquer visibilidade sobre o que é enviado. Política que proíbe sem oferecer alternativa contratada é ignorada por definição.
Como classificar o uso de IA na empresa?
Em três faixas. Livre, para o que é público ou interno sem sensibilidade, sem aprovação nenhuma. Restrita, para informação de cliente, número financeiro e contrato, permitida só em ferramenta contratada com acordo que proíba treinamento. E proibida, para dado pessoal sensível, credencial e informação sob confidencialidade.
Quando a revisão humana é obrigatória?
Sempre que a saída produzir efeito externo ou decisão sobre pessoa: comunicação que chega ao cliente, número que entra em relatório, texto que vira contrato, triagem que afeta candidato. Fora disso, revisão vira teatro e é abandonada, e exigi-la ensina o time a ignorar a política inteira.
O que registrar sobre o uso de IA?
Quatro campos, e só nos casos de faixa restrita: qual ferramenta, qual pergunta foi feita, qual saída foi obtida e quem aprovou. Não precisa de sistema, uma planilha por área resolve. Tentar registrar tudo, inclusive o uso livre, gera volume inútil e faz o registro ser abandonado em um mês.
O que exigir de um fornecedor de IA?
Quatro respostas, em contrato e não na página de marketing: que o conteúdo enviado não seja usado para treinar modelo; onde o dado é processado e por quanto tempo fica retido; se há subcontratação, já que muitos serviços rodam sobre modelo de terceiro; e o que acontece com histórico e integrações no encerramento.
Por onde começar a implantar a política?
Por descobrir o uso que já existe, perguntando sem punir. Depois escrever as três faixas com exemplos reais dessa conversa, contratar uma ferramenta oficial para a faixa restrita e revisar em noventa dias. O que não fazer é começar pela ferramenta: comprar licença antes de definir faixa produz uso amplo sem critério.
Empresa pequena precisa de governança de IA?
Precisa, e nela o custo é ainda menor, porque a política cabe em uma página e as faixas se escrevem numa reunião. O que muda com o porte não é a necessidade, é a formalidade: empresa pequena resolve com lista de exemplos combinada com o time, sem comitê e sem processo de aprovação.
Um comitê de IA é necessário?
Raramente, e quando existe sem decisão delegada vira gargalo em duas semanas e é contornado em três. O que funciona é regra escrita que uma pessoa aplica sozinha na segunda-feira de manhã, com exceções documentadas caso a caso, em vez de estrutura que precisa se reunir para liberar cada uso.