Segurança da informação era boa prática. Desde a LGPD, é obrigação legal com sanção definida. A mudança não foi técnica: os controles são os mesmos de sempre. O que mudou é que deixar de aplicá-los passou a ter preço em lei, e que vazar dado passou a ter prazo de comunicação.
Este texto liga as duas pontas: os três pilares que sustentam segurança da informação, e o que exatamente a LGPD exige de cada um deles.
Os 3 pilares da segurança da informação
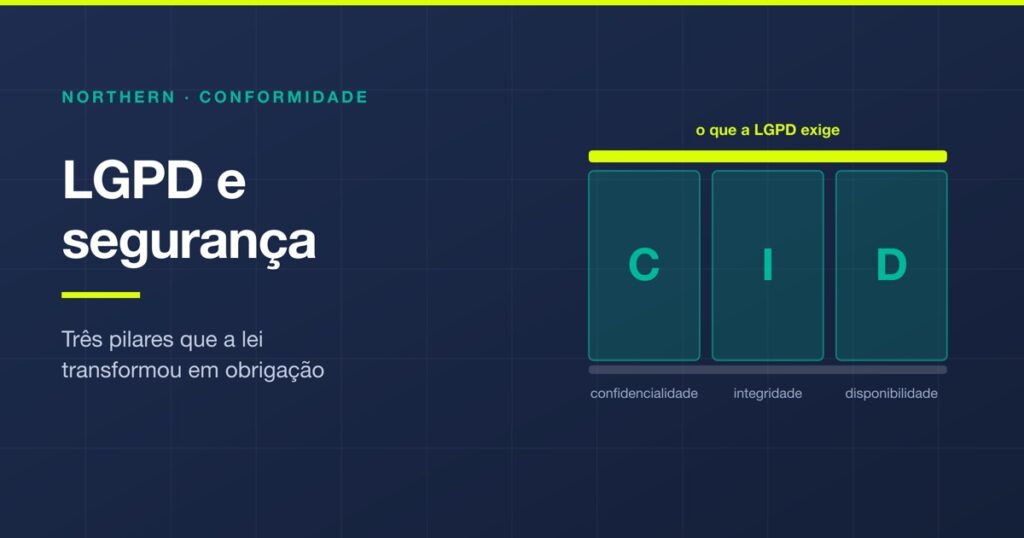
Segurança da informação se organiza em torno de três propriedades que qualquer controle serve para preservar. A tríade é conhecida pela sigla CID, ou CIA em inglês:
| Pilar | O que garante | Como falha na prática |
|---|---|---|
| Confidencialidade | Só quem tem autorização acessa o dado | Planilha com dado de cliente no drive aberto; ex-funcionário com acesso ativo |
| Integridade | O dado não é alterado sem autorização e sem rastro | Registro editado sem log; importação que sobrescreve base sem histórico |
| Disponibilidade | O dado está acessível a quem tem direito, quando precisa | Backup que nunca foi testado; ataque de negação de serviço; ransomware |
Os três têm peso igual, e é comum que só o primeiro receba atenção. Empresa que trata confidencialidade como sinônimo de segurança fica exposta nos outros dois: perde o histórico de quem alterou o quê, e descobre que o backup não restaura no dia em que precisa dele. A disponibilidade também é obrigação: pela LGPD, o titular tem direito de acessar e corrigir os dados dele, e não é possível atender a esse pedido sobre uma base que caiu.
O que a LGPD exige em segurança
A lei não lista tecnologias, e isso é proposital: exigir uma ferramenta específica envelheceria o texto. Ela cobra resultado e processo, em três artigos que importam:
- Artigo 46: obriga controlador e operador a adotar medidas de segurança, técnicas e administrativas, capazes de proteger os dados de acesso não autorizado e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou difusão. Note que a redação cobre os três pilares, não só o vazamento.
- Artigo 48: obriga a comunicar à autoridade nacional e ao titular a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante.
- Artigo 50: prevê o programa de governança em privacidade, que é o que transforma controle avulso em processo verificável, com regras, treinamento e resposta a incidente.
A consequência prática é que “não temos ferramenta de segurança” deixou de ser lacuna técnica e passou a ser descumprimento. E que a ausência de um programa documentado é considerada pela autoridade na hora de dosar a sanção: quem demonstra processo é tratado diferente de quem não tem nada escrito.
A LGPD em datas e em valores
A linha do tempo costuma ser citada de forma imprecisa, e a parte que falta é justamente a que tem consequência:
| Quando | O que aconteceu |
|---|---|
| 14 de agosto de 2018 | Sanção da Lei 13.709, inspirada no GDPR europeu |
| 18 de setembro de 2020 | A lei entra em vigor |
| 1º de agosto de 2021 | As sanções administrativas passam a ser aplicáveis |
| 2022 | A ANPD passa a ser autarquia de natureza especial, com autonomia |
As sanções do artigo 52 vão bem além da multa: advertência com prazo para corrigir, multa simples de até 2% do faturamento da empresa no Brasil no último exercício, limitada a R$ 50 milhões por infração, multa diária, publicização da infração, bloqueio e eliminação dos dados envolvidos, e suspensão parcial ou total do funcionamento do banco de dados ou da atividade de tratamento por até seis meses.
Para a maioria das empresas, a linha mais temida não é a multa. É a publicização e a suspensão: uma tem custo de reputação difícil de recuperar, a outra para a operação.
As 10 bases legais: consentimento é uma delas, não a regra
Este é o mal-entendido mais caro sobre a LGPD, e o mais comum: a ideia de que todo tratamento de dado depende de consentimento do titular. Não depende. O artigo 7º lista dez bases legais, e o consentimento é apenas a primeira delas. Entre as outras: cumprimento de obrigação legal, execução de contrato, exercício regular de direito em processo, proteção da vida, tutela da saúde, legítimo interesse e proteção do crédito.
Por que isso importa na prática: pedir consentimento para algo que já tem outra base é criar um problema que não existia. Consentimento pode ser revogado a qualquer momento, e se você apoiou nele um tratamento que era obrigação legal, a revogação cria um conflito que você mesmo produziu. O caminho correto é o inverso: identificar a base adequada para cada tratamento antes de escrever qualquer tela de aceite.
Onde o consentimento é de fato o mecanismo, ele precisa ser livre, informado, inequívoco e para finalidade determinada. É o caso clássico dos cookies não essenciais, e é por isso que aceite pré-marcado ou banner sem opção de recusar não sustenta a base.
Há ainda os dados sensíveis do artigo 5º: origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato ou a organização de caráter religioso, filosófico ou político, dado referente à saúde ou à vida sexual, e dado genético ou biométrico. Eles têm regime mais restrito, com um rol menor de bases legais, e um erro frequente é tratá-los como dado comum porque estavam na mesma planilha.
Quem responde por quê
- Titular: a pessoa natural a quem os dados se referem. O artigo 18 lhe dá nove direitos, entre eles confirmação da existência do tratamento, acesso, correção, anonimização ou eliminação, portabilidade, informação sobre com quem os dados foram compartilhados, e revisão de decisão tomada apenas por meio automatizado.
- Controlador: quem decide sobre a finalidade e os meios do tratamento. Responde pelas decisões, inclusive pelas que terceiriza.
- Operador: quem trata os dados em nome do controlador. Não decide finalidade, mas responde solidariamente quando descumpre instrução ou a própria lei.
- Encarregado (DPO): o canal entre controlador, titulares e ANPD. Ao contrário do que se repetia no início, não precisa ser pessoa física: pode ser pessoa jurídica, e não precisa ser funcionário da empresa.
- ANPD: a Autoridade Nacional de Proteção de Dados, que fiscaliza, regulamenta e aplica as sanções.
O ponto que mais gera surpresa é a responsabilidade do controlador sobre o operador. Contratar um fornecedor não transfere o risco: se o fornecedor vaza, o controlador continua respondendo perante o titular. É por isso que a diligência sobre terceiro deixou de ser formalidade contratual, assunto que se cruza com contrato de licença de uso de software e, quando a operação roda em plataforma de terceiro, com o limite de controle que o low code impõe sobre a configuração de segurança.
Quando vaza: a obrigação de comunicar
É aqui que a ponte entre LGPD e segurança da informação fica mais concreta, e é a parte que costuma faltar nas explicações da lei. Diante de incidente que possa acarretar risco ou dano relevante ao titular, o controlador tem que comunicar a ANPD e o titular. A ANPD regulamentou o prazo em 2024, fixando-o em 3 dias úteis a contar do conhecimento do incidente.
Três dias úteis é pouco, e é o que torna a preparação obrigatória em vez de opcional. O que precisa existir antes:
- Detecção. Não se comunica o que não se percebe. Log, alerta e alguém responsável por olhar.
- Inventário de dados. Para dizer quais titulares foram afetados, é preciso saber onde cada dado estava. Empresa que não sabe o que tem, não consegue responder no prazo.
- Plano de resposta escrito. Quem decide, quem redige a comunicação, quem fala com a autoridade.
- Registro do que aconteceu. Causa, extensão, medidas tomadas. É o que a ANPD vai pedir.
Sobre a causa: incidente tratado como evento isolado volta. A investigação vale a pena ser feita até a condição que permitiu o acesso, e não até a pessoa que clicou no link, o que é exatamente a disciplina dos 5 porquês. Cadeia que para em “faltou treinamento” produz treinamento; cadeia completa produz mudança de processo.
Por onde começar
- Mapeie o que você trata. Quais dados pessoais entram, por onde, onde ficam, quem acessa e por quanto tempo. Sem esse inventário nenhuma das outras etapas é possível, e a maioria das empresas descobre aqui que não sabe. É o mesmo problema de base que aparece em por que as empresas não usam os dados que já têm.
- Defina a base legal de cada tratamento. Antes de mexer em tela, política ou banner.
- Corte o excesso. Dado que você não precisa é risco sem contrapartida. Campo de formulário que ninguém usa e base antiga que ninguém consulta são passivo.
- Feche os três pilares no básico. Controle de acesso por pessoa, log de alteração, backup testado. Nessa ordem, e testado é a palavra que costuma faltar.
- Escreva o plano de incidente. Uma página é melhor que nenhuma, e é o que faz caber nos três dias úteis.
Nada disso é projeto de tecnologia isolado: é decisão sobre como a operação trata informação, e a parte de software é consequência dela. Quando a adequação exige mexer em sistema, vale entender o vocabulário do que está em jogo em software aplicativo e, para decidir entre ajustar o que existe ou construir, em desenvolvimento de software. Delimitar o que entra nessa primeira leva usa o mesmo método de definir escopo: adequação inteira de uma vez costuma travar, adequação por tratamento prioritário avança. E quando o tratamento envolve modelo de IA, o dado que alimenta o modelo continua sob a mesma lei, ponto que tratamos na evolução da inteligência artificial.
Perguntas frequentes
Quais são os 3 pilares da segurança da informação?
Confidencialidade, integridade e disponibilidade, conhecidos pela sigla CID (CIA em inglês). Confidencialidade garante que só quem tem autorização acessa o dado. Integridade garante que o dado não é alterado sem autorização e sem rastro. Disponibilidade garante que o dado está acessível a quem tem direito, quando precisa. Os três têm peso igual, e é comum que só o primeiro receba atenção.
O que a LGPD exige em segurança da informação?
Três artigos importam. O 46 obriga controlador e operador a adotar medidas de segurança, técnicas e administrativas, contra acesso não autorizado e contra destruição, perda, alteração, comunicação ou difusão acidental ou ilícita. O 48 obriga a comunicar incidente de segurança que possa acarretar risco ou dano relevante. O 50 prevê o programa de governança em privacidade, que transforma controle avulso em processo verificável.
Quando a LGPD entrou em vigor e desde quando há multa?
A Lei 13.709 foi sancionada em 14 de agosto de 2018 e entrou em vigor em 18 de setembro de 2020. As sanções administrativas, porém, só passaram a ser aplicáveis em 1º de agosto de 2021. Confundir a entrada em vigor com a aplicabilidade das sanções é o erro mais comum na linha do tempo da lei.
Qual o valor da multa da LGPD?
A multa simples é de até 2% do faturamento da empresa no Brasil no último exercício, limitada a R$ 50 milhões por infração. Mas o artigo 52 prevê mais que multa: advertência com prazo para corrigir, multa diária, publicização da infração, bloqueio e eliminação dos dados envolvidos, e suspensão parcial ou total do funcionamento do banco de dados ou da atividade de tratamento por até seis meses.
Todo tratamento de dados precisa de consentimento?
Não, e esse é o mal-entendido mais caro sobre a LGPD. O artigo 7º lista dez bases legais, e o consentimento é apenas a primeira. Entre as outras estão cumprimento de obrigação legal, execução de contrato, exercício regular de direito, proteção da vida, tutela da saúde, legítimo interesse e proteção do crédito. Pedir consentimento para algo que já tem outra base cria um problema: consentimento pode ser revogado, e a revogação passa a conflitar com o tratamento que era obrigatório.
O que são dados sensíveis na LGPD?
Pelo artigo 5º, são dados sobre origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato ou a organização de caráter religioso, filosófico ou político, dado referente à saúde ou à vida sexual, e dado genético ou biométrico. Eles têm regime mais restrito, com um rol menor de bases legais. Um erro frequente é tratá-los como dado comum porque estavam na mesma planilha.
Qual a diferença entre controlador e operador?
O controlador decide sobre a finalidade e os meios do tratamento, e responde pelas decisões, inclusive pelas que terceiriza. O operador trata os dados em nome do controlador, não decide finalidade, e responde solidariamente quando descumpre instrução ou a própria lei. Contratar fornecedor não transfere risco: se o operador vaza, o controlador continua respondendo perante o titular.
O encarregado de dados precisa ser uma pessoa física?
Não. Ao contrário do que se repetia no início da vigência da lei, o encarregado (DPO) pode ser pessoa jurídica e não precisa ser funcionário da empresa. A função dele é ser o canal de comunicação entre controlador, titulares e ANPD, além de orientar sobre práticas de tratamento.
Em quanto tempo preciso comunicar um vazamento de dados?
Diante de incidente que possa acarretar risco ou dano relevante ao titular, o controlador precisa comunicar a ANPD e o titular. A ANPD regulamentou o prazo em 2024, fixando-o em 3 dias úteis a contar do conhecimento do incidente. É pouco tempo, e é o que torna obrigatório ter antes: detecção com log e responsável, inventário de dados para saber quem foi afetado, plano de resposta escrito e registro do que aconteceu.
Quais são os direitos do titular dos dados?
O artigo 18 dá nove direitos ao titular, entre eles confirmação da existência do tratamento, acesso aos dados, correção de dado incompleto ou desatualizado, anonimização ou eliminação, portabilidade, informação sobre com quem os dados foram compartilhados, informação sobre a possibilidade de não consentir, revogação do consentimento e revisão de decisão tomada apenas por meio automatizado.